Поддельный запрос госоргана: как KYC-данные утекают без единого взлома
Revolut выдал мошенникам паспорта, селфи и полные выписки клиентов. Систему никто не ломал: запрос пришёл с настоящего государственного домена. Проблема здесь в самой конструкции KYC, а не в безопасности отдельного банка.
Revolut выдал мошенникам паспорта, селфи и выписки клиентов по запросу, который пришёл с настоящего государственного домена. Систему никто не взламывал. Сработала сама конструкция KYC: сервис обязан хранить копии документов и обязан отдавать их по официальному запросу, а проверить подлинность запроса ему почти нечем. Требование собирать данные и требование их защищать регулируются разными документами с разной строгостью.
12 сентября Revolut подтвердил: посторонние получили персональные данные части клиентов. Обычно за такой формулировкой стоит взлом: украденные пароли, дыра в API, подрядчик с открытой базой. Здесь ничего этого не было. Данные выдал сам банк, добровольно, по запросу, который выглядел абсолютно законным.
Что произошло с данными клиентов Revolut
Мошенники отправили в Revolut запросы на раскрытие клиентских данных, используя легитимный домен электронной почты государственного ведомства. Не похожий домен, не подделку с лишней буквой — настоящий. Письма прошли технические проверки подлинности, потому что формально были подлинными.
Компания сообщает, что круг пострадавших «очень ограничен», а на средства и системы инцидент не повлиял. Названия ведомства Revolut не раскрывает, пока идёт расследование.
Состав выданных данных, по описанию, выглядит так:
- имя, дата рождения, род занятий;
- адрес, телефон, электронная почта;
- копии документов — паспорт, водительское удостоверение;
- селфи, сделанные при верификации;
- IBAN и полная история операций по счёту.
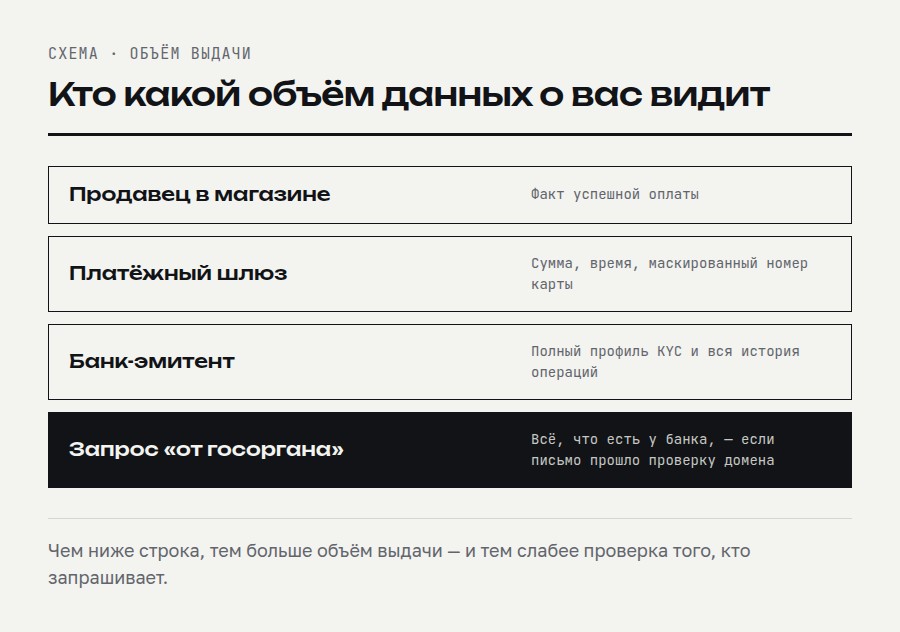
Посмотрите на состав. Это не утечка паролей, которые можно сменить. Это тот самый пакет, который человек сдаёт при прохождении KYC, и сменить в нём нельзя ничего.
Почему банк не распознал поддельный запрос госоргана
Разберём по шагам, обо что именно споткнулась проверка.
Канал «государственный орган запрашивает данные клиента» существует в любом регулируемом финансовом сервисе: это требование закона, а не опция. Запросы приходят постоянно, их объём измеряется тысячами в год, и на каждый нужно ответить в срок.
Аутентификация такого запроса почти всегда сводится к двум вещам: письмо пришло с домена ведомства и оформлено по форме. Если злоумышленник получил доступ к почтовому ящику внутри настоящего домена (а это отдельная, вполне решаемая для него задача), обе проверки проходят честно. Никакой аномалии, которую мог бы заметить антифрод, в такой операции нет.
Важно: Revolut не раскрыл, как именно мошенники получили доступ к домену. Компрометация чужой почты — известная в отрасли схема злоупотребления каналом экстренных запросов, но в этом конкретном случае механизм официально не подтверждён.
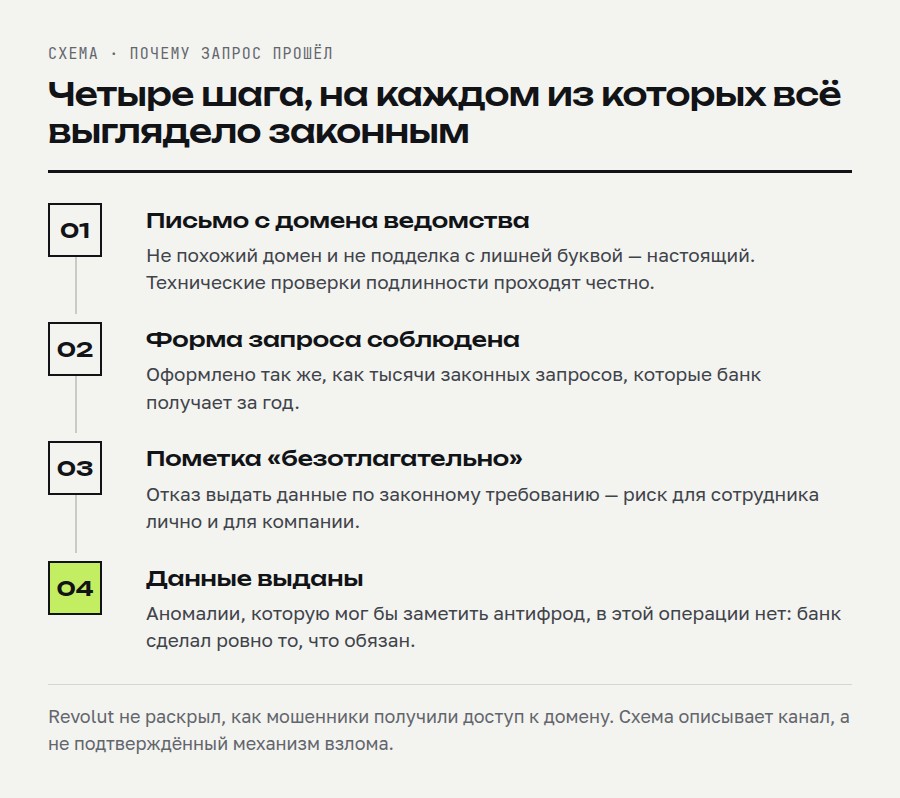
Дальше срабатывает то, что защитой вообще не является: срочность. Запросы от правоохранителей часто помечены как безотлагательные, а отказ сотрудника выдать данные по законному требованию — это риск для него лично и для компании. Система настроена так, чтобы сомневающийся сотрудник скорее выдал, чем не выдал.
Чем это касается вас, если вы не клиент Revolut
Тремя вещами.
Первое: объём собранного. Причина тяжести последствий не в том, что банк ошибся, а в том, что у него в принципе лежал такой пакет. Селфи верификации и полная история операций хранятся потому, что этого требует антиотмывочное регулирование. Чем строже требования к идентификации, тем больше концентрация несменяемых данных в одной точке, и тем дороже стоит любая ошибка в этой точке.
Второе: необратимость. Паспортные данные вместе с селфи — это готовый комплект для прохождения удалённой верификации в другом сервисе от вашего имени. Пароль после утечки меняют за минуту. Лицо и номер паспорта не меняют.
Третье: это не единичный сбой. Речь о конструктивной особенности канала, который есть у всех: у банков, у бирж, у платёжных сервисов, в любой юрисдикции. Revolut оказался в новостях, потому что признал инцидент публично.
Как снизить последствия утечки KYC-данных
Честный ответ: на стороне пользователя — немного, и важно это признать, а не изображать чек-лист из десяти пунктов.
- Развести сервисы по назначению. Не держать основной счёт, криптооперации и повседневные платежи в одном приложении. Утечка у одного провайдера тогда не раскрывает всю финансовую картину целиком.
- Знать, что именно вы сдали. Многие не помнят, каким сервисам отдавали селфи с паспортом. Список стоит держать в голове хотя бы примерно: при утечке вы сразу понимаете масштаб.
- Считать компрометацией не пароль, а личность. После такой утечки главный риск — не списание с вашего счёта, а открытие чего-то нового на ваше имя.
Сервисам, которые читают это с другой стороны стола, стоит смотреть на одну метрику: сколько данных отдаётся по запросу, аутентифицированному только доменом отправителя. Обратный звонок по официальному номеру ведомства, отдельный канал подтверждения, разделение «срочно» и «много данных» — механизмы известные. Они стоят денег и замедляют ответ, поэтому их и не внедряют, пока не случится инцидент.
Общий вывод у этой истории неудобный: требование собирать больше данных о клиенте и требование надёжно их защищать регулируются разными документами, с разной строгостью и с разной ответственностью. Пока это так, подобные случаи будут повторяться.
Частые вопросы
Как мошенники получили KYC-данные клиентов Revolut?
Revolut сам выдал данные в ответ на запросы о раскрытии, которые пришли с настоящего почтового домена государственного ведомства. Письма прошли технические проверки подлинности, потому что формально были подлинными, и систему никто не взламывал. Компания подтвердила инцидент 12 сентября. Название ведомства и то, как мошенники получили доступ к домену, Revolut не раскрывает, пока идёт расследование.
Какие данные клиентов Revolut попали к мошенникам?
По описанию, мошенники получили весь пакет, который клиент сдаёт при прохождении KYC. Туда вошли имя, дата рождения и род занятий, адрес, телефон и почта, копии паспорта и водительского удостоверения, селфи с верификации, IBAN и полная история операций по счёту. Revolut называет круг пострадавших «очень ограниченным» и сообщает, что на средства и системы инцидент не повлиял.
Почему банк не может распознать поддельный запрос госоргана?
Проверить подлинность такого запроса банку почти нечем. Обычно всё сводится к двум признакам: письмо пришло с домена ведомства и оформлено по форме. Если у злоумышленника есть доступ к ящику на настоящем домене, обе проверки проходят, и аномалии для антифрода нет. Вдобавок запросы часто помечены как срочные, и сотруднику отказать рискованнее, чем выдать данные.
Чем опасна утечка паспорта и селфи, сданных для KYC?
Паспорт вместе с селфи дают мошеннику готовый комплект, чтобы пройти удалённую верификацию в другом сервисе от вашего имени. Пароль после утечки меняют за минуту, а лицо и номер паспорта поменять нельзя. Поэтому главный риск после такой утечки в том, что на ваше имя откроют что-то новое. Списание денег со счёта тут отходит на второй план.
Что делать, чтобы снизить последствия утечки KYC-данных?
На стороне пользователя возможностей немного. Помогает развести сервисы по назначению и не держать основной счёт, криптооперации и повседневные платежи в одном приложении: тогда утечка у одного провайдера не раскроет всю финансовую картину. Стоит хотя бы примерно помнить, каким сервисам вы отдавали селфи с паспортом. При утечке исходите из того, что скомпрометирована личность целиком.
Материал носит информационный характер и не является инвестиционной или юридической рекомендацией.