Chainalysis отключила KYT после взлома. Что делает биржа, когда проверка транзакций молчит
Один из крупнейших поставщиков блокчейн-аналитики 4 ноября перевёл в офлайн KYT и скрининг адресов, а данные всех пользователей, включая хэши паролей и действующие токены, оказались у злоумышленника. Почему сбой у поставщика сразу становится проблемой комплаенса у его клиентов и что на этот случай предусматривает 282-ФЗ.
4 ноября 2026 года Chainalysis отключила KYT (интерфейс и API) и скрининг адресов после взлома, который начался 30 октября. По сообщению компании, у злоумышленника оказались имена, логины, хэши паролей и действующие токены всех пользователей, часть KYT-аккаунтов открывали без разрешения. Биржа или банк, которые проверяют транзакции только через KYT, на время простоя выбирают между остановкой вводов и выводов и проведением платежей без проверки. Российский 282-ФЗ разрешает провести цифровой анализ после сделки, если до неё он фактически невозможен, но не позже трёх рабочих дней, и оставляет ответственность на самом обменнике, даже если анализ делает подрядчик.
Chainalysis продаёт биржам, банкам и государственным органам инструменты, которые показывают, откуда пришла криптовалюта и с чем связан адрес. Её KYT проверяет вводы и выводы на биржах в момент операции: присваивает транзакции уровень риска и поднимает тревогу, если монеты пришли из миксера, от мошенников или с санкционного адреса.
4 ноября этот сервис выключили. Компания сама перевела KYT в офлайн после того, как заметила аномальную активность, и признала, что у злоумышленника оказались данные всех пользователей её платформы.
Что случилось с Chainalysis: хронология
Все даты и формулировки взяты со страницы инцидента в блоге Chainalysis, которую компания дополняла по мере расследования.
- 30 октября. Chainalysis сообщила о кибератаке. По письму клиентам, злоумышленник использовал «наступательные агентные техники», то есть автоматизированные ИИ-агенты, и получил доступ к внутренним системам. Утекли идентификаторы пользователей, имена, адреса почты и роли в организациях. Доступа к материалам расследований, учётным данным и сессионным токенам компания тогда не нашла. Отдельно она написала, что инцидент не связан с кражей у Binance.
- 2 ноября. Reactor, инструмент для расследований, и Data Solutions отключили для дополнительной проверки. KYT продолжал работать под усиленным наблюдением.
- 4 ноября, 9:50 по Нью-Йорку. Через атаку посредника (on-path) раскрыта часть паролей клиентов. Затронутые аккаунты заблокировали.
- 4 ноября, 10:30. Из-за аномальной активности офлайн ушли KYT (интерфейс и API), другие продукты для скрининга адресов и страница входа.
- 4 ноября, 23:00. Компания написала, что у злоумышленника оказались имена, логины, хэши паролей и действующие токены всех пользователей Chainalysis. Клиентов, чьи KYT-аккаунты, судя по всему, открывали без разрешения, уведомляют отдельно.
Восстанавливать KYT и скрининг адресов Chainalysis обещала начать 5 ноября. Порядок такой: клиент присылает доверенные IP-адреса для белого списка, после этого пользователи сбрасывают пароли и меняют API-ключи, через которые регистрируют транзакции. На утро 5 ноября новых обновлений на странице инцидента не было.
Почему простой KYT сразу бьёт по комплаенсу
У биржи, которая проверяет транзакции через внешний KYT, правила внутреннего контроля обычно описывают проверку как обязательный шаг: входящий перевод получает оценку риска, и только потом деньги зачисляются клиенту или уходят на вывод. Когда поставщик перестаёт отвечать, у неё остаются плохие варианты.
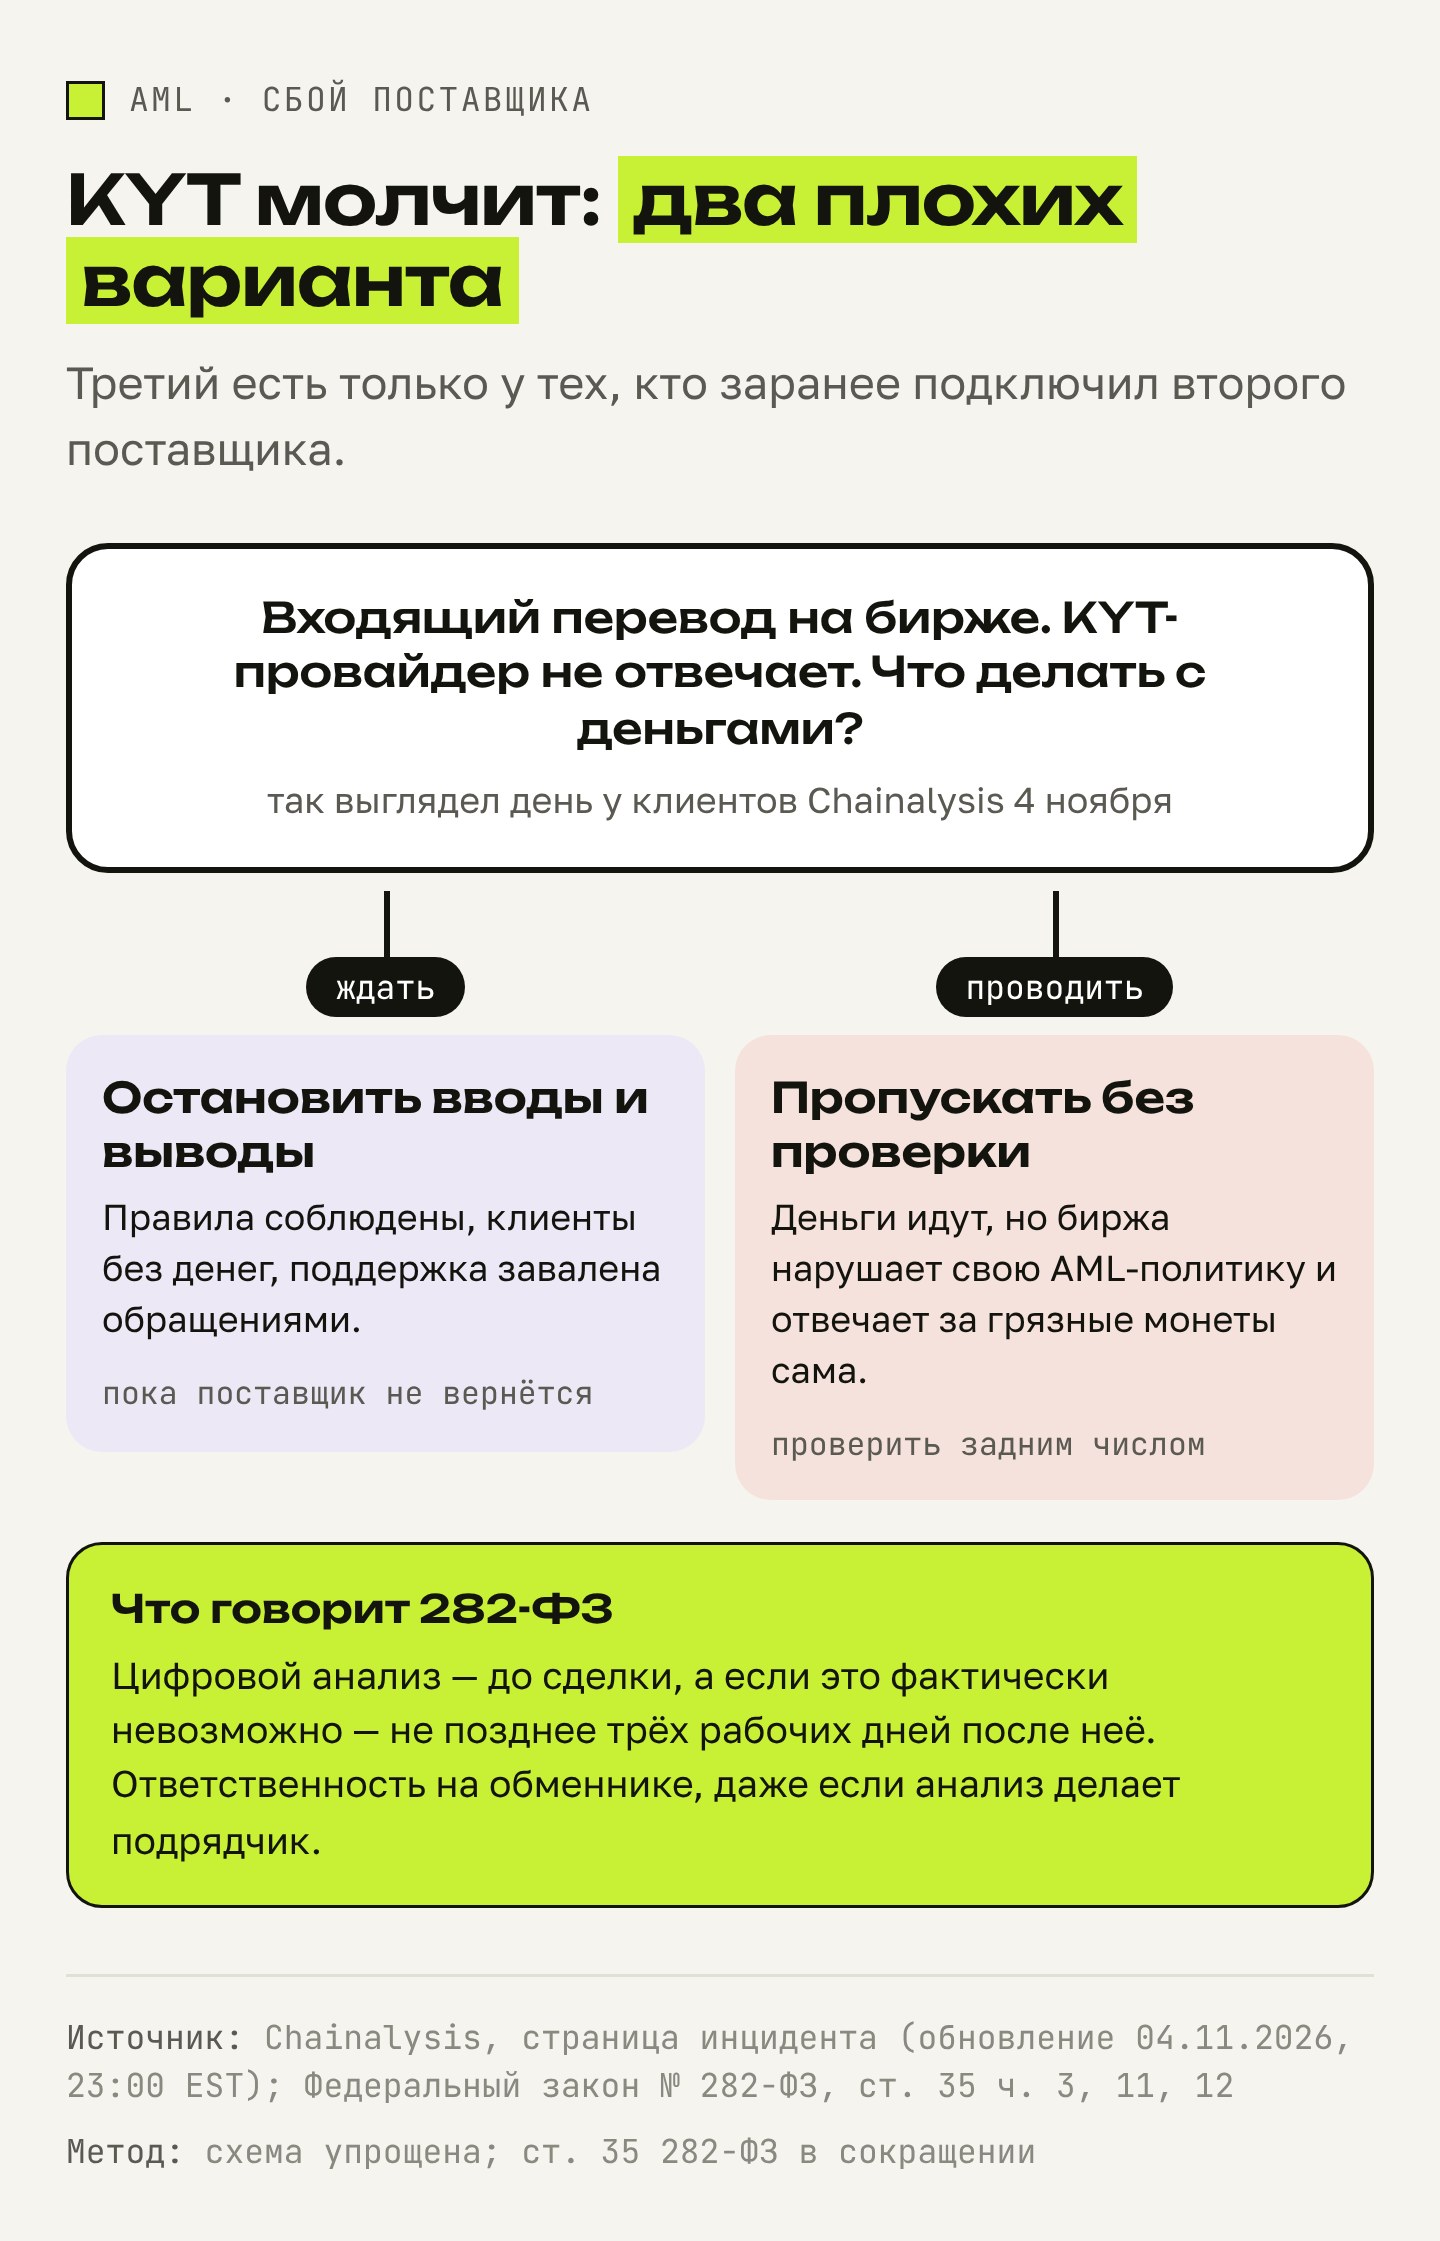
Первый вариант: остановить вводы и выводы до восстановления сервиса. Клиенты не получают деньги, поддержка тонет в обращениях, конкуренты с другим поставщиком продолжают работать.
Второй: проводить операции без проверки и проверить их задним числом. Деньги идут, но биржа нарушает собственную AML-политику, а если за эти дни через неё пройдут монеты с санкционного адреса, объяснять регулятору придётся ей, а не поставщику.
Третий вариант есть только у тех, кто подготовился заранее: второй поставщик ончейн-скрининга по договору и прописанный в правилах порядок переключения. Поставщиков блокчейн-аналитики немного, и у многих бирж весь мониторинг держится на одном подрядчике.
Сбой у одного вендора превращается в одновременную проблему у всех его клиентов. В банковском регулировании это называют концентрационным риском поставщика, и инцидент с Chainalysis показал, что в крипторынке он вполне реален.
Чья это утечка: риск для следователей
Пользователи Reactor — следователи, госорганы, комплаенс-офицеры бирж и банков. Список «кто из какой организации зарегистрирован в инструменте для расследований» сам по себе ценная информация, даже без содержимого расследований.
Действующие токены опаснее паролей: с ними можно войти в сервис без пароля, пока токен не отозван. Chainalysis пишет, что не видит доказательств доступа к данным расследований и изменения своей разметки адресов. Сколько KYT-аккаунтов открывали без разрешения, компания не сообщила.
Что на этот случай предусматривает 282-ФЗ
В российском законе о цифровых валютах проверка монет и адресов называется цифровым анализом (статья 35). Обменники, брокеры, организаторы торговли и другие участники рынка обязаны провести его до сделки. Если фактической возможности нет, анализ можно провести позже, в срок из внутренних правил, но не позднее трёх рабочих дней после сделки.
Простой поставщика, судя по формулировке, попадает в это окно, хотя сбой подрядчика закон отдельно не называет. Дальше важны две нормы.
Часть 11 статьи 35 разрешает привлекать поставщика услуг цифрового анализа, но только из реестра, который ведёт уполномоченный орган, определённый правительством. Часть 12 оставляет ответственность за анализ на самом участнике рынка, даже если анализ сделал подрядчик. Если поставщик упал и обменник провёл сделки без проверки дольше трёх рабочих дней, отвечать будет обменник.
Часть 13 позволяет правительству установить требования к поставщикам. В списке прямо названы страна происхождения программы, место нахождения баз данных, операционная надёжность, бесперебойность работы и информационная безопасность. Закон закладывает требования, которые как раз касаются случаев вроде Chainalysis.
Реестра поставщиков цифрового анализа пока нет, требования для включения в него не опубликованы. Отечественные провайдеры, по оценкам участников рынка, во многом повторяют разметку иностранных сервисов и почти не обмениваются данными друг с другом. Обменникам, которые сейчас проходят включение в реестр ЦБ и выбирают, на чём строить мониторинг, это стоит учитывать.
Чего пока не известно
- Сколько KYT-аккаунтов открывали без разрешения и кто эти клиенты.
- Вернулся ли KYT в работу 5 ноября и для всех ли клиентов сразу.
- Использовал ли злоумышленник ИИ-агентов в полном смысле слова. Формулировка про «наступательные агентные техники» взята из письма Chainalysis клиентам, деталей компания не раскрывала.
- Как поведут себя регуляторы бирж, которые на время простоя остановили проверку или провели операции без неё.
Частые вопросы
Что такое KYT в Chainalysis?
KYT (Know Your Transaction) — сервис Chainalysis для мониторинга транзакций в реальном времени. Биржа или банк регистрируют через API каждый ввод и вывод криптовалюты, сервис оценивает риск по связям адреса и возвращает предупреждения, если монеты связаны с мошенничеством, миксерами или санкционными адресами.
Почему Chainalysis отключила KYT?
4 ноября 2026 года компания заметила аномальную активность и перевела KYT, интерфейс и API, а также скрининг адресов и страницу входа в офлайн. Часть KYT-аккаунтов, по её словам, открывали без разрешения. Взлом начался 30 октября.
Какие данные утекли при взломе Chainalysis?
По последнему обновлению компании от 4 ноября, у злоумышленника оказались имена, логины, хэши паролей и действующие токены всех пользователей платформы. Доказательств доступа к данным расследований и изменения разметки адресов, по словам Chainalysis, нет.
Связан ли взлом Chainalysis со взломом Binance?
Chainalysis пишет, что не связан. Компания при этом отслеживает средства, украденные у Binance.
Может ли российский обменник провести сделку без цифрового анализа, если поставщик не работает?
По статье 35 282-ФЗ анализ проводится до сделки, а при отсутствии фактической возможности — в срок из внутренних правил, но не позднее трёх рабочих дней после неё. Ответственность за анализ остаётся на обменнике, даже если его делает подрядчик из реестра поставщиков.
Материал носит информационный характер и не является инвестиционной или юридической рекомендацией.