Банковская тайна уходит на аутсорс: что Госдума приняла 14 октября
Законопроект почти три года ждал второго чтения и прошёл его в один день с третьим. Банки смогут отдавать данные клиентов ИТ-подрядчикам под российским контролем без согласия клиента, а российские дочки иностранных банков — головному банку, если это согласуют ЦБ, ФСБ и Росфинмониторинг.
Закон № 404786-8, принятый Госдумой 14 октября 2026 года, разрешает банкам и другим финансовым организациям передавать банковскую тайну и персональные данные ИТ-подрядчикам без согласия клиента. Подрядчик должен быть под российским контролем, ЦБ может запретить передачу в течение 60 дней. В силу закон вступит через год после опубликования, если его одобрят сенаторы и подпишет президент.
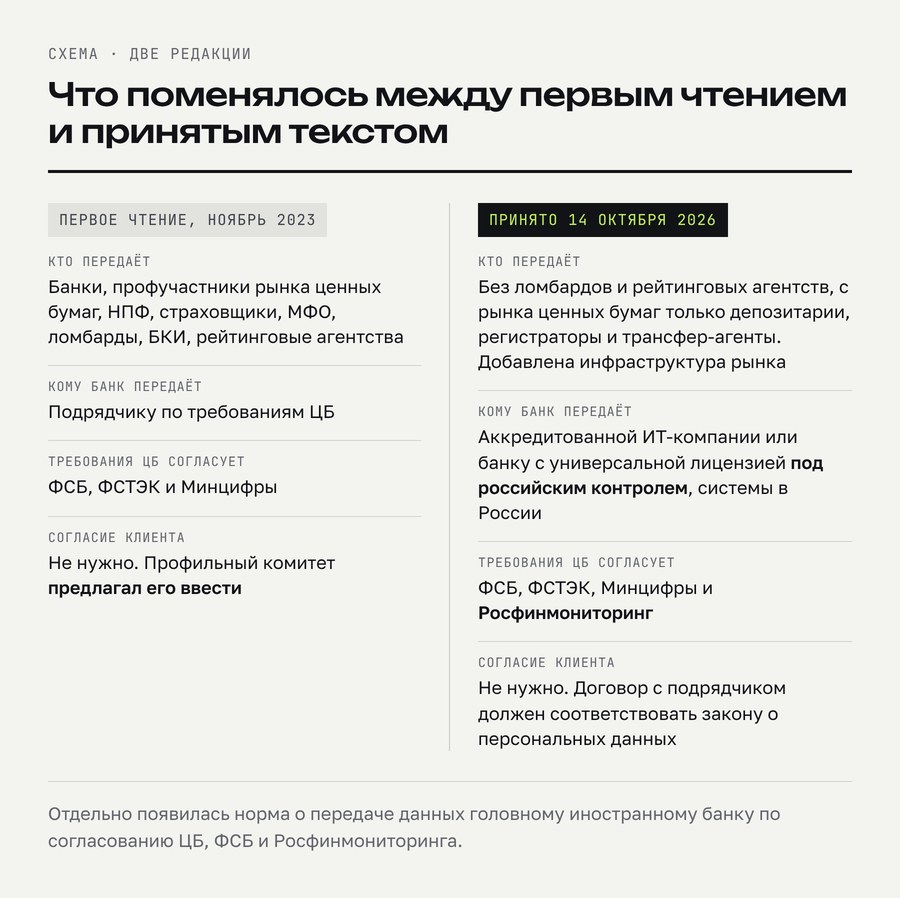
14 октября Госдума приняла во втором и третьем чтениях законопроект № 404786-8 об аутсорсинге информационных технологий и облачных услугах в финансовых организациях. Его внесли в июле 2023 года депутаты и сенаторы во главе с председателем комитета по финансовому рынку Анатолием Аксаковым, первое чтение прошло 30 ноября 2023 года. Ко второму чтению комитет текст заметно переписал.
Суть закона: финансовая организация сможет передать подрядчику на обработку информацию ограниченного доступа, включая банковскую тайну и персональные данные, и согласие клиента для этого не понадобится. Закон ещё должны одобрить Совет Федерации и подписать президент. В силу он вступит через год после официального опубликования.
Нормы ниже я сверял по публикациям Интерфакса от 8 и 14 октября, который ссылается на текст ко второму чтению, а также по ПРАЙМу, «Парламентской газете» и «Фонтанке». Там, где источники расходятся, это отмечено.
Кто сможет передавать данные
Закон распространяется на банки, страховщиков, негосударственные пенсионные фонды, микрофинансовые организации и бюро кредитных историй. Из инфраструктуры рынка в него вошли клиринговые организации и центральные контрагенты, организаторы торговли, специализированные депозитарии и операционные центры, которые не являются кредитными организациями. С рынка ценных бумаг право передавать данные получили только депозитарии, регистраторы и трансфер-агенты.
Ломбарды и кредитные рейтинговые агентства были в редакции первого чтения, в принятой их нет. «Фонтанка» называет среди участников брокеров, в перечне Интерфакса их нет.
Кому банк сможет отдать данные
Банк вправе поручить обработку только аккредитованной ИТ-компании или банку с универсальной лицензией. Больше половины голосов в подрядчике прямо или косвенно должны контролировать государство, регионы, муниципалитеты или граждане России без другого гражданства. Для небанковских организаций круг шире: аккредитованные ИТ-компании и участники финансового рынка под российским контролем. Кто именно будет аккредитовать ИТ-компании для этой работы, в опубликованных пересказах закона не сказано.
Остальные требования к подрядчику:
| Требование | Что предусматривает закон |
|---|---|
| Информационные системы | На территории России, во владении подрядчика на законном основании |
| Аудит | Операционный аудит до начала работы и затем ежегодно. Проводит организация с лицензией ФСТЭК или ФСБ, результаты получают заказчик и ЦБ |
| Инциденты | Сообщить заказчику в течение двух часов с момента выявления |
| Руководитель | Без непогашенной судимости за экономические и компьютерные преступления |
| Санкционный статус | Ни подрядчик, ни его руководитель не являются «блокируемыми лицами» |
| Персонал | В штате есть сотрудники, отвечающие за информационную безопасность |
«Блокируемое лицо» — термин российского закона о специальных экономических мерах. Так называют иностранные государства, организации и граждан, против которых Россия ввела ответные меры, и подконтрольные им российские компании. Санкционный фильтр в законе, таким образом, российский: подрядчик не должен быть связан с теми, против кого направлены контрсанкции.
Подробные правила напишет ЦБ: порядок привлечения подрядчиков, требования к их системам, защите информации, операционной надёжности и внутреннему контролю, а также критерии, по которым организацию привлекать нельзя. Эти акты ЦБ согласует с ФСБ, ФСТЭК, Минцифры и Росфинмониторингом. В редакции первого чтения Росфинмониторинга в этом списке не было.
Как ЦБ будет контролировать передачу
Перед началом работы финансовая организация уведомляет ЦБ и прикладывает заключение об операционном аудите подрядчика. Если за 60 дней регулятор привлечение подрядчика не запретит, передавать данные можно. Отдельного разрешения закон не требует, молчание ЦБ означает согласие.
За нарушение правил ЦБ может запретить обработку информации на системах подрядчика на срок до шести месяцев. Для банка, который вынес на подрядчика процессинг или хранение данных, такой запрет означает срочный переезд, поэтому выбор подрядчика становится вопросом операционной надёжности.
Отдельная норма для дочек иностранных банков
Самая необычная статья закона касается российских банков с универсальной лицензией, которые контролирует иностранный банк. Пример такой дочки — Райффайзенбанк. Она сможет поручить обработку данных, включая банковскую тайну, головному банку и работать на его ИТ-системах. Условия:
- согласование ЦБ, ФСБ и Росфинмониторинга;
- иностранный банк работает не меньше трёх лет;
- у ЦБ есть соглашение об обмене информацией с регулятором страны, где головной банк фактически находится;
- передача не угрожает стабильности банковской системы.
Для международной банковской группы обработка данных в головной структуре — обычная практика. По общему правилу закона о банках сведения, составляющие банковскую тайну, третьим лицам без согласия клиента не передаются, кроме прямо перечисленных случаев. Новая норма добавляет к ним передачу головному банку и одновременно делает её разрешительной: решение принимается по каждому банку, три ведомства участвуют в нём наравне. Сроков рассмотрения и оснований для отказа в пересказах закона нет.
Для дочки это рычаг в руках регулятора. Допуск к общим системам группы три ведомства вправе и не дать. Вдобавок нужно соглашение ЦБ с регулятором страны головного банка, так что исход зависит ещё и от отношений между надзорами двух стран.
Где окажутся данные
Требования к владельцам и к размещению систем оставляют в круге подрядчиков крупные ИТ-компании под российским контролем и крупные банки с универсальной лицензией. Аксаков объяснял закон экономией: «Банки и другие участники финансового рынка смогут оптимизировать затраты на информационную инфраструктуру», а небольшим банкам аутсорсинг поможет оставаться конкурентоспособными.
Обратная сторона экономии — концентрация. Данные клиентов многих небольших организаций будут физически лежать в нескольких дата-центрах немногих подрядчиков. За неделю до голосования это было видно на живом примере: 8 октября после атаки беспилотников остановился дата-центр «Яндекса» в Сасово Рязанской области, и сбои пошли у крупных сайтов и банков. Сбер подтвердил атаку на свой ЦОД в Саратовской области, его сервисы, по данным банка, работали штатно.
14 октября, в день голосования, Владимир Путин провёл совещание по информационной безопасности, в нём участвовали Эльвира Набиуллина и Герман Греф. Дмитрий Песков сказал, что совещание планировалось заранее и с атаками на дата-центры напрямую не связано. Требования к физической защите площадок подрядчика в пересказах закона не упоминаются. Операционную надёжность закон оставляет на правила ЦБ.
Что из этого увидит клиент
Немного. Согласия закон не требует, и обязанности сообщать клиенту, какой подрядчик обрабатывает его данные, в пересказах закона нет. Об инциденте подрядчик сообщает банку, дальше всё зависит от банка. Единственная прямая отсылка к правам клиента — договор с подрядчиком должен соответствовать закону о персональных данных.
В 2023 году профильный комитет Думы в проекте заключения к первому чтению предлагал «ввести обязательное получение согласия субъекта персональных данных на обработку информации». В принятый текст это предложение не попало.
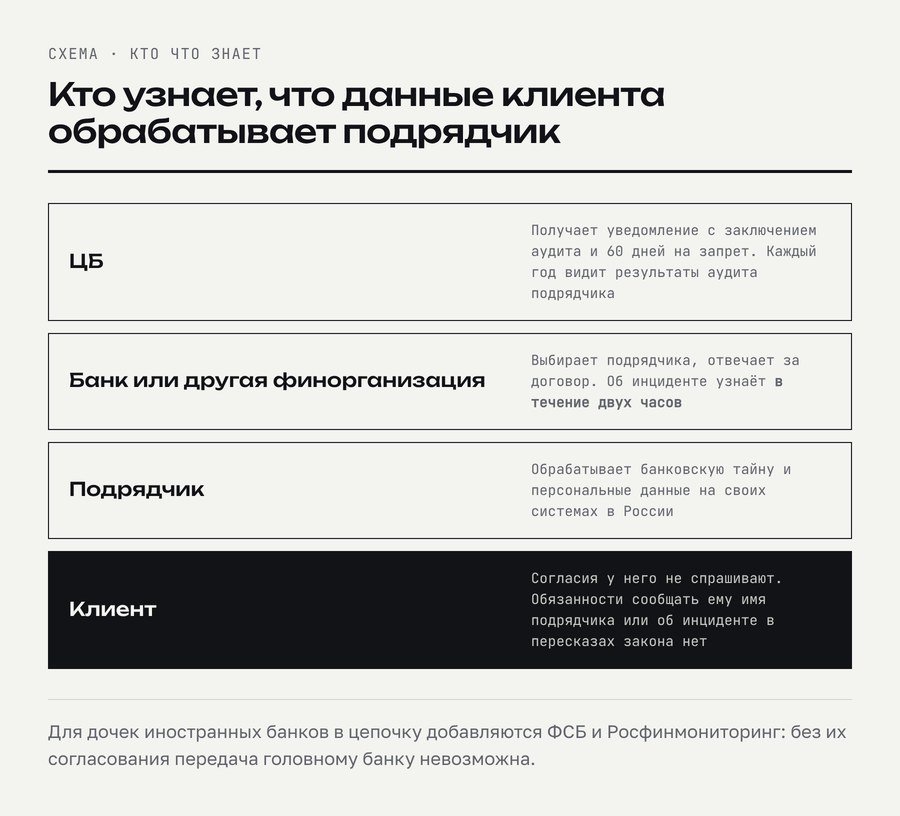
Банковская тайна для клиента теперь устроена иначе. Круг тех, кто видит его данные, больше не совпадает с банком, где открыт счёт, и узнать этот круг клиенту не из чего. Это продолжение истории, которую я описывал в разборе о том, где вы проходите KYC: мест, где обрабатываются ваши данные, становится больше, а видно вам их всё меньше.
Когда закон заработает
Дату рассмотрения в Совете Федерации на 15 октября не объявили. После подписи и официального опубликования начнётся год до вступления в силу. Организации, которые уже передали данные подрядчикам, получат ещё 180 дней со дня вступления закона в силу, чтобы привести договоры в порядок, а подрядчики — год на операционный аудит.
Если Совет Федерации и президент не задержат закон, новые правила заработают осенью 2027 года, а переходные сроки закончатся в 2028-м. «Фонтанка» пишет о годе «после принятия», Интерфакс и ПРАЙМ — о годе после официального опубликования. Точкой отсчёта будет дата публикации на официальном портале правовой информации.
Частые вопросы
Нужно ли теперь согласие клиента на передачу его данных?
Нет. Закон № 404786-8 позволяет финансовой организации передать подрядчику банковскую тайну и персональные данные без согласия клиента. Договор с подрядчиком при этом должен соответствовать закону о персональных данных.
Кому банк сможет передать данные?
Аккредитованной ИТ-компании или банку с универсальной лицензией, в которых больше половины голосов контролируют государство, регионы, муниципалитеты или граждане России без другого гражданства. Системы подрядчика должны находиться в России, подрядчик проходит операционный аудит, а ЦБ в течение 60 дней может запретить передачу.
Могут ли данные уйти за границу?
Обычному подрядчику нет: его системы должны быть в России. Исключение — российская дочка иностранного банка, которая с согласования ЦБ, ФСБ и Росфинмониторинга может поручить обработку головному банку.
Когда закон вступит в силу?
Через год после официального опубликования. На 15 октября 2026 года его ещё должны одобрить Совет Федерации и подписать президент. Договоры с уже привлечёнными подрядчиками нужно будет привести в соответствие в течение 180 дней после вступления закона в силу.
Узнает ли клиент об утечке у подрядчика?
Подрядчик обязан сообщить об инциденте банку или другой финансовой организации в течение двух часов. Отдельной обязанности сообщать клиенту новый закон, судя по опубликованным пересказам, не вводит.
Материал основан на публикациях Интерфакса от 30 ноября 2023 года, 8 и 14 октября 2026 года, ПРАЙМа, «Парламентской газеты» и «Фонтанки» от 14 октября 2026 года, EADaily о совещании 14 октября. Нормы будут сверены с официальным текстом после опубликования закона. Не является юридической консультацией.
Материал носит информационный характер и не является инвестиционной или юридической рекомендацией.